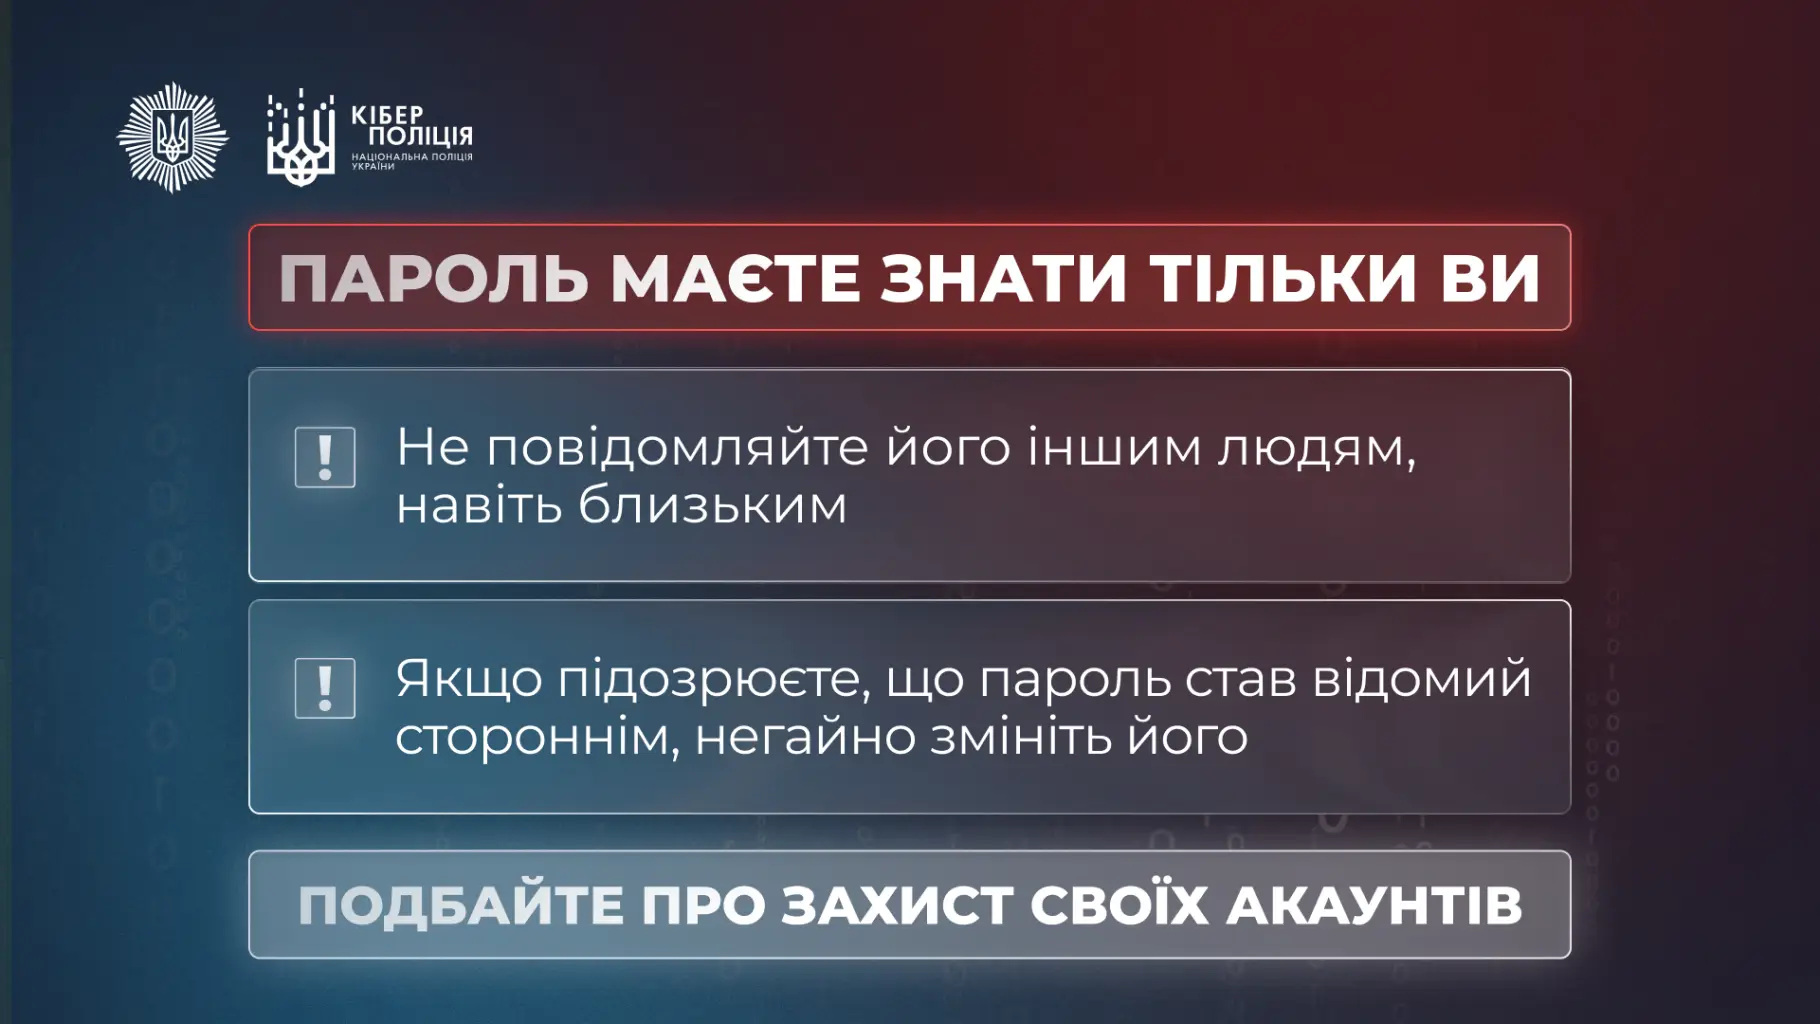
Надійний пароль – ваш цифровий захист
Кіберполіція спільно з Державною службою спеціального зв’язку та захисту інформації України нагадують про основні правила кібербезпеки: як створити надійний пароль, розпізнати фішингові атаки та безпечно користуватися інструментами штучного інтелекту. Дотримання простих рекомендацій допоможе захистити персональні дані, облікові записи та конфіденційну інформацію від зловмисників.
Надійний пароль – перший рівень захисту
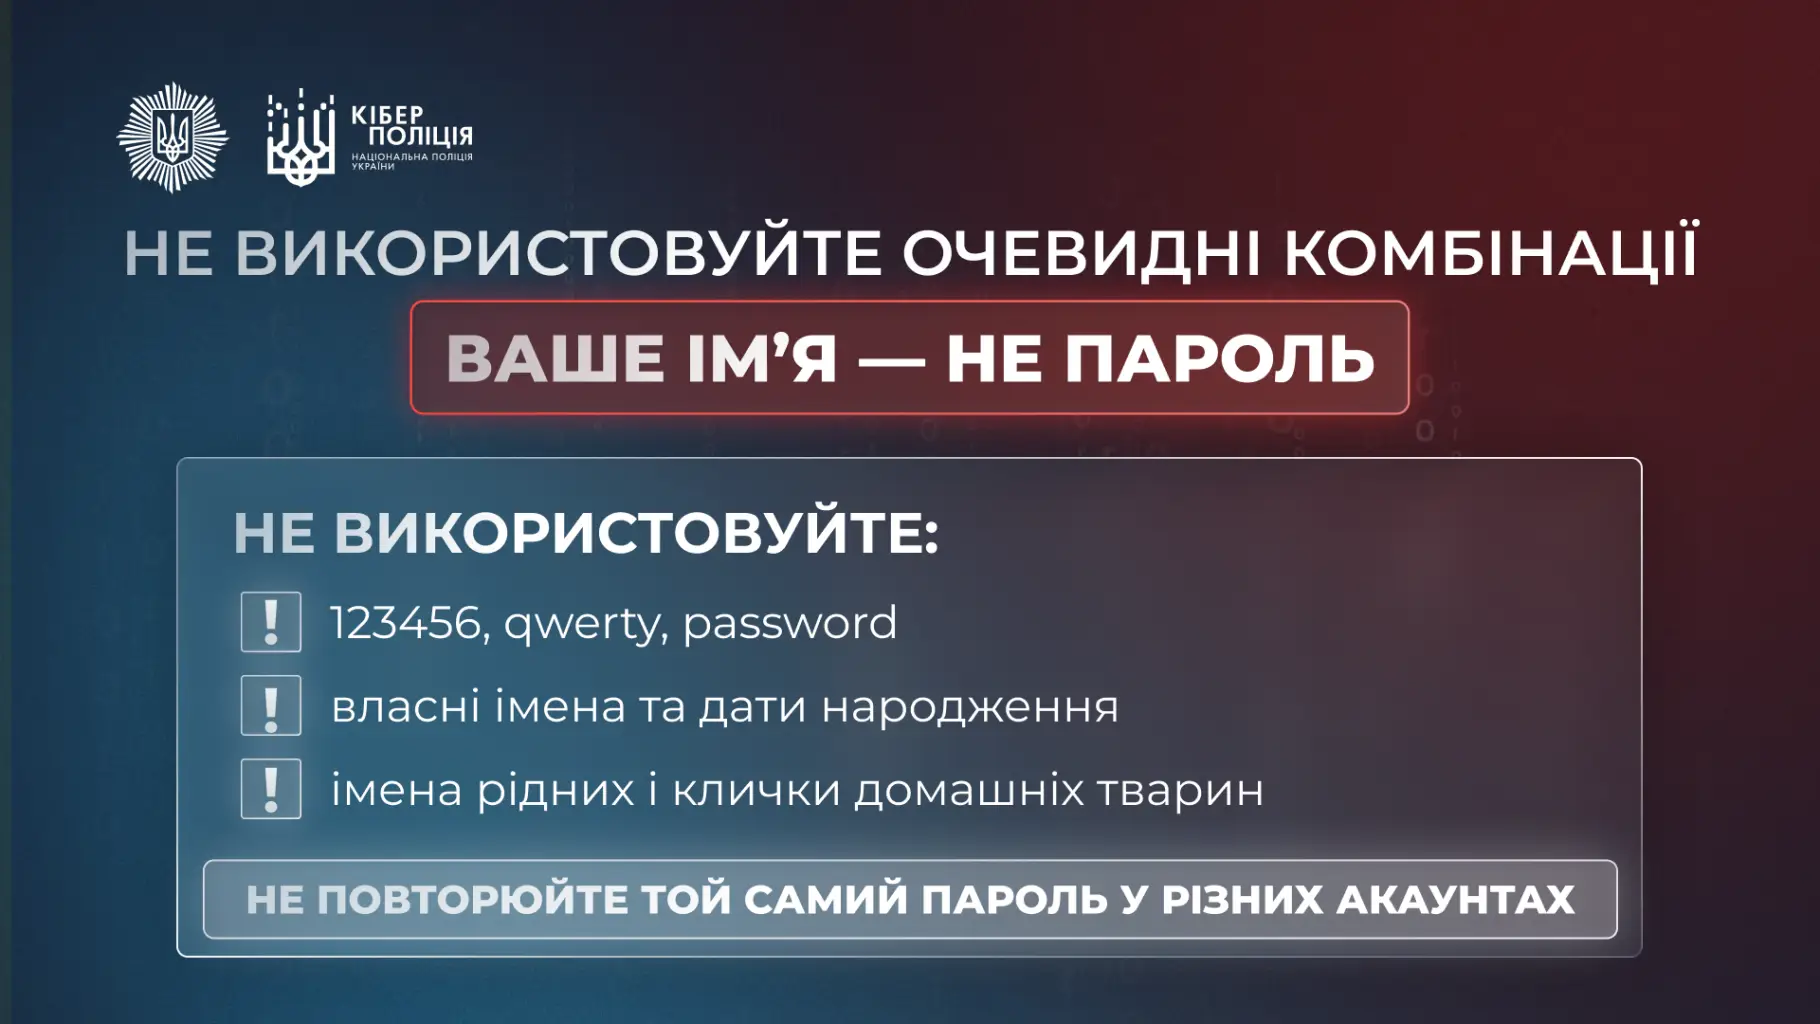
Слабкі паролі та використання однакових комбінацій для різних облікових записів полегшують зловмисникам доступ до особистих даних. Ім’я, дата народження, прості послідовності цифр або символів не забезпечують належного рівня захисту.
Щоб зробити пароль надійнішим:
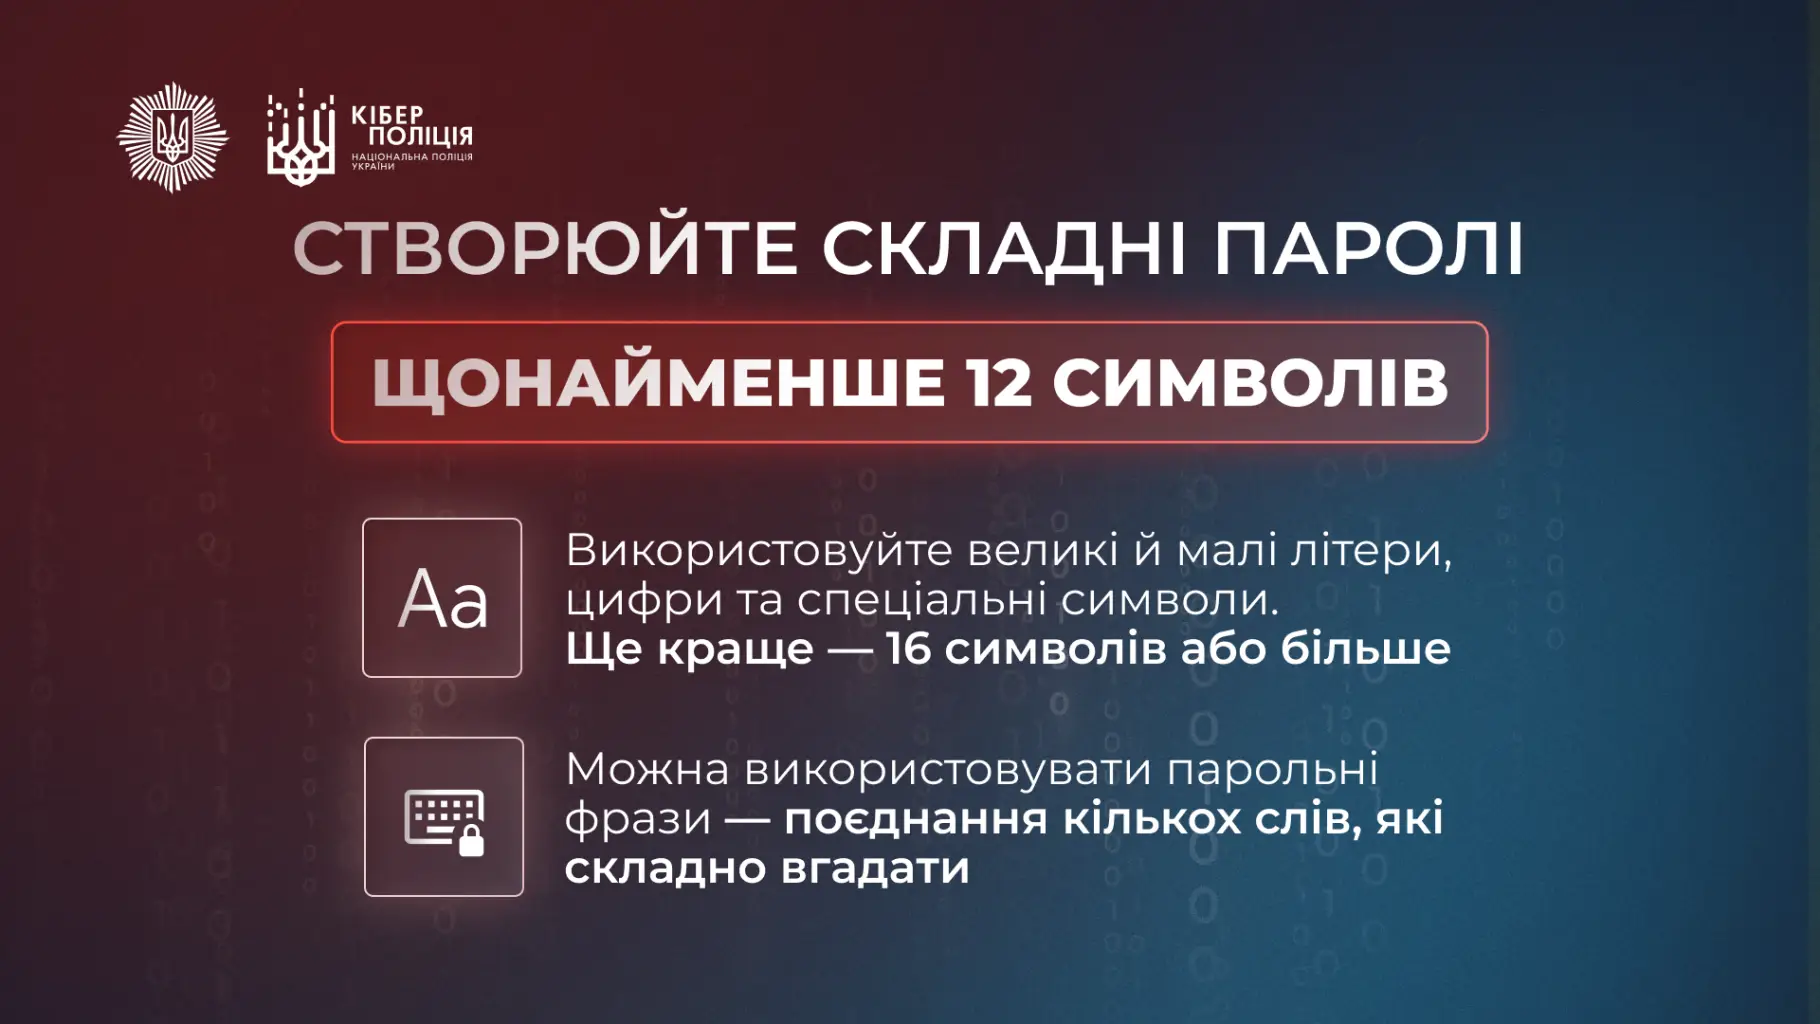
- використовуйте довгі паролі або парольні фрази, які складно вгадати;
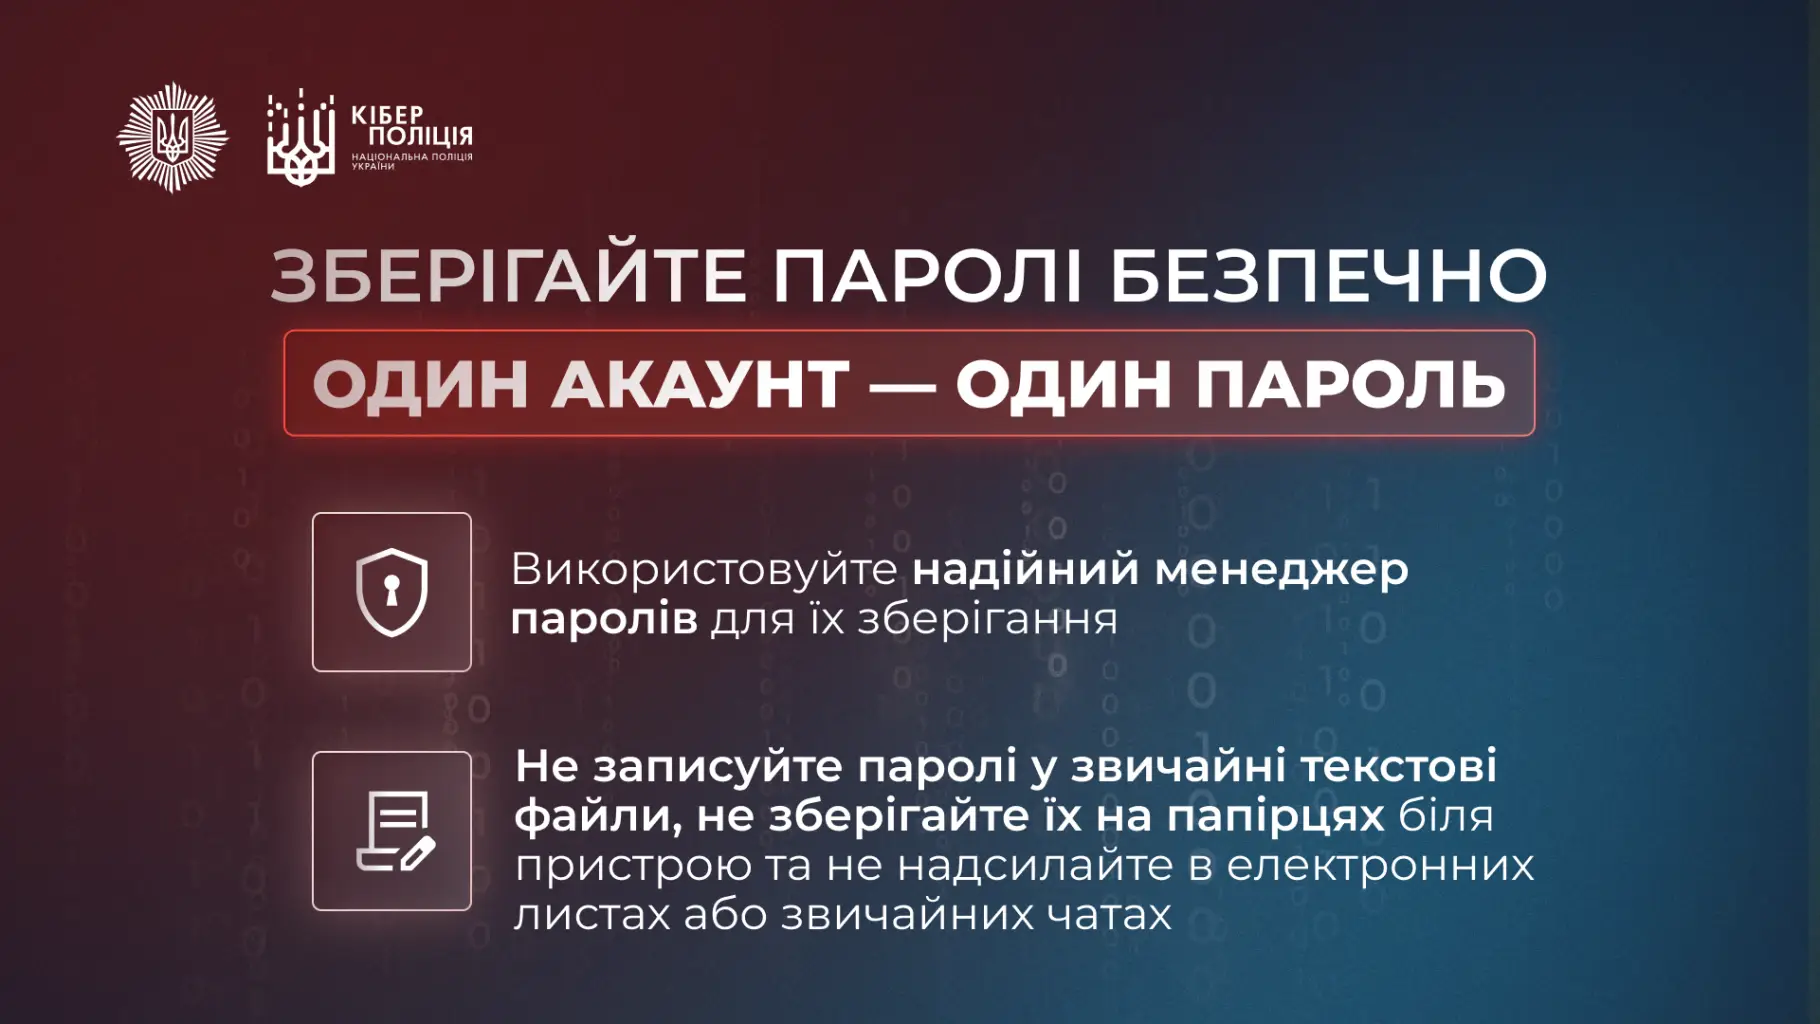
- створюйте унікальний пароль для кожного облікового запису;
- не використовуйте в паролях загальнодоступну інформацію про себе;
- зберігайте паролі в надійному менеджері паролів, а не у відкритих нотатках чи повідомленнях;
- увімкніть багатофакторну автентифікацію (MFA), яка передбачає додаткове підтвердження особи під час входу.
Додатковий рівень захисту особливо важливий для електронної пошти, банківських сервісів, соціальних мереж та робочих облікових записів.
Фішинг: як не потрапити на гачок шахраїв
Фішинг – це спосіб шахрайства, за якого зловмисники маскуються під надійні джерела, щоб отримати паролі, фінансові відомості та інші конфіденційні дані. Для цього вони використовують електронну пошту, месенджери, соціальні мережі, телефонні дзвінки та підроблені вебсайти.
Повідомлення можуть імітувати офіційні звернення державних органів, банків або популярних сервісів. Часто в них вимагають терміново перейти за посиланням, завантажити файл, підтвердити особу або авторизуватися, погрожуючи блокуванням облікового запису.
Щоб убезпечитися від фішингу:
- Перевіряйте адресу відправника та домен сайту перед переходом за посиланням. Навіть одна змінена літера може вказувати на підробку.
- Не вводьте паролі після переходу за посиланням із листа чи повідомлення. Відкрийте нову вкладку та самостійно введіть адресу потрібного сайту або скористайтеся офіційним застосунком.
- Не відкривайте підозрілі вкладення й архіви, навіть якщо повідомлення нібито надійшло від знайомої людини чи партнера.
- Якщо повідомлення викликає сумніви, зв’яжіться з організацією через офіційні канали.
- Не скануйте QR-коди з невідомих джерел: вони можуть вести на фішингові ресурси.
- Не поспішайте виконувати вимоги про термінові перекази коштів, передачу даних або підтвердження доступу. Спочатку перевірте інформацію.
Звертайте увагу й на адресу сайту. Офіційні вебресурси державних органів України використовують домен gov.ua, однак сама наявність знайомого оформлення, логотипа чи навіть захищеного з’єднання не гарантує, що сайт справжній.
Протокол HTTPS і значок замка в адресному рядку свідчать про шифрування з’єднання, але не підтверджують надійність власника ресурсу. Тому важливо перевіряти саме адресу та походження сайту.
Фальшиві профілі та діпфейки: не довіряйте лише голосу й зображенню
У соціальних мережах шахраї можуть використовувати підроблені профілі або зламані акаунти, видаючи себе за знайомих, колег чи керівників. Вони можуть просити гроші, надсилати підозрілі посилання або вимагати терміново передати інформацію.
Розвиток штучного інтелекту також дає змогу створювати діпфейки – підроблені аудіо- та відеоматеріали, які імітують зовнішність і голос реальної людини.
Якщо ви отримали незвичне прохання про переказ коштів, передачу паролів чи інші термінові дії, перевірте його іншим способом. Наприклад, самостійно зателефонуйте людині за відомим вам номером або домовтеся про інший канал підтвердження. Не покладайтеся лише на голос, відеозображення чи повідомлення в акаунті.
Штучний інтелект: як користуватися безпечно
Інструменти штучного інтелекту допомагають у роботі, навчанні та повсякденних завданнях. Водночас під час їх використання важливо пам’ятати про захист персональних даних і конфіденційної інформації.
Основні правила безпеки під час роботи з ШІ:
1. Не вводьте чутливих даних. Не передавайте чат-ботам паролі, банківські реквізити, паспортні дані, ідентифікаційний код, домашню адресу, медичні відомості та іншу інформацію, розголошення якої може зашкодити вам чи іншим людям.
2. Не завантажуйте документи з обмеженим доступом. Не використовуйте загальнодоступні ШІ-сервіси для опрацювання державної таємниці, службової інформації, конфіденційних документів, персональних даних клієнтів або внутрішніх фінансових звітів без належного дозволу та погоджених засобів захисту.
3. Перевіряйте налаштування приватності. З’ясуйте, як сервіс зберігає історію чатів, використовує введені дані та чи дозволяє відмовитися від використання розмов для вдосконалення моделей. Налаштування відрізняються залежно від сервісу, а вимкнення історії не обов’язково означає, що дані взагалі не зберігаються.
4. Обережно користуйтеся функцією поширення діалогів. Посилання на розмову може відкрити її вміст іншим людям. Перед поширенням перевірте, чи немає в чаті персональних або конфіденційних відомостей.
5. Знеособлюйте інформацію. Якщо потрібно обговорити робочу ситуацію або отримати допомогу з текстом, замінюйте справжні імена, адреси, номери документів та інші ідентифікатори вигаданими або узагальненими даними.
6. Перевіряйте розширення та додаткові інструменти. Встановлюйте їх лише з офіційних джерел і перевіряйте репутацію розробника та запитувані дозволи. Ненадійні розширення можуть отримати доступ до даних, які ви переглядаєте або вводите.
Важливо також пам’ятати, що відповіді ШІ можуть містити помилки або неправдиві твердження. Перевіряйте важливу інформацію за надійними джерелами, особливо якщо йдеться про безпеку, фінанси, право чи робочі рішення.
Пильність - основа цифрової безпеки
Перш ніж переходити за посиланням, відкривати вкладення, повідомляти особисту інформацію чи виконувати термінове прохання, зупиніться й перевірте джерело. У цифровому середовищі кілька секунд на перевірку можуть уберегти від серйозних наслідків.
Кібербезпека починається з щоденних звичок. Створюйте надійні паролі, використовуйте багатофакторну автентифікацію, перевіряйте джерела повідомлень і не поспішайте виконувати підозрілі вимоги. Відповідально ставтеся до персональних даних, зокрема під час користування інструментами штучного інтелекту.
Пам’ятайте: пильність і дотримання простих правил цифрової безпеки допомагають захистити ваші дані та ускладнюють роботу кіберзлочинців.
Департамент комунікації МВС